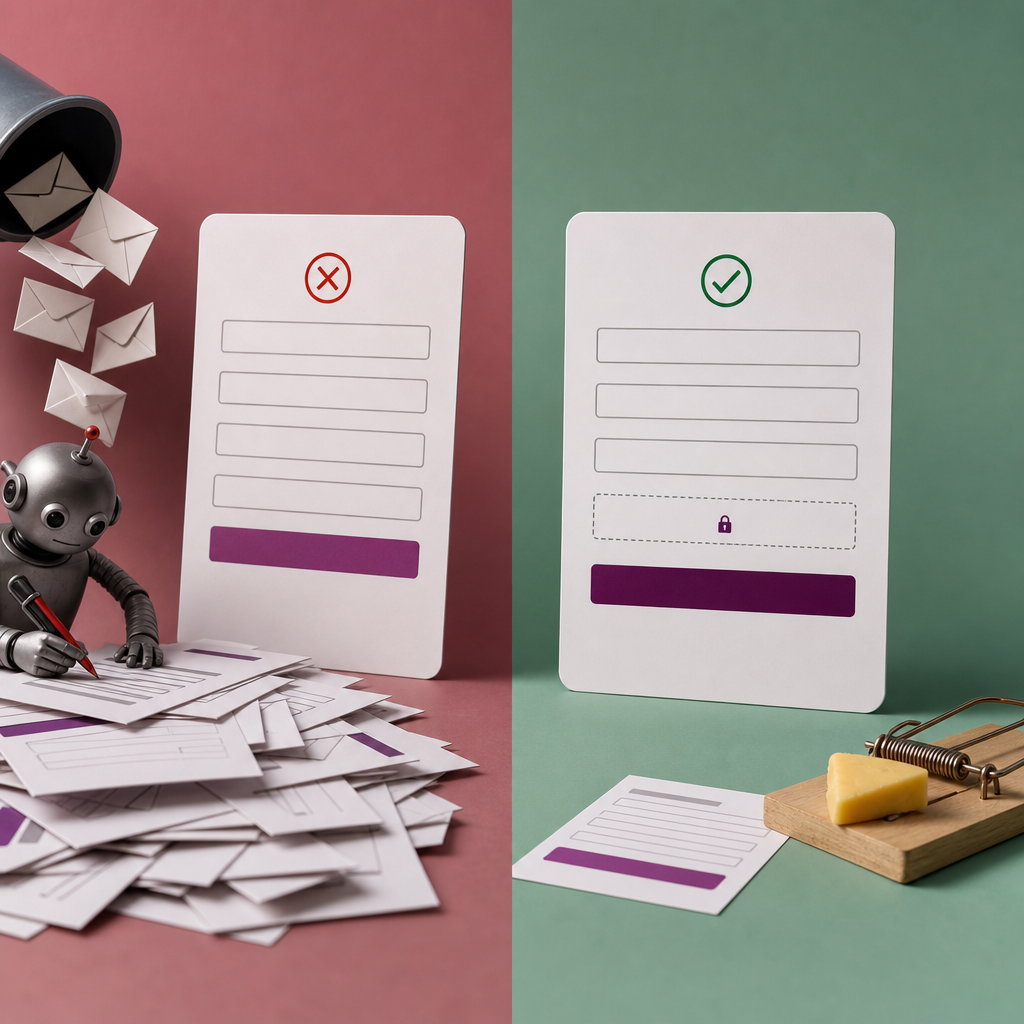
Автоматичні заявки з рекламою, випадковими посиланнями або беззмістовним текстом створюють зайве навантаження на сайт і поштову скриньку. Якщо спам ще не має масштабу масованої атаки, для початку не обов’язково додавати CAPTCHA.
У Elementor Pro для цього можна використати Honeypot — приховане поле-пастку. Реальний відвідувач його не бачить і не заповнює, а простий бот може автоматично внести в нього значення. Форма сприймає таку відправку як підозрілу та не пропускає її. Нижче — спосіб налаштування, перевірки й обмеження цього захисту.
Що таке Honeypot і як він працює
Honeypot перекладається як «медова пастка». У формі створюється спеціальне поле, яке не повинно бути заповнене людиною. Воно приховане від звичайного користувача, але залишається частиною структури форми.
Багато простих ботів не аналізують інтерфейс так, як це робить людина. Вони знаходять усі доступні поля у HTML-коді та заповнюють їх автоматично. Якщо бот записує дані в Honeypot, система може відхилити відправлення або не передати його як звичайну заявку.
Для відвідувача такий захист не додає додаткових дій: немає картинок, математичних прикладів, перемикачів чи перевірки «Я не робот». Саме тому Honeypot зручний для простих контактних форм, де важливо не погіршувати користувацький досвід.
- Honeypot не просить користувача виконувати додаткові дії.
- Захист працює переважно проти простих автоматичних скриптів.
- Він не є повною заміною CAPTCHA, вебфаєрволу або серверних антиспам-фільтрів.
Як додати Honeypot у форму Elementor Pro
Функція доступна у віджеті Form в Elementor Pro. Назви окремих елементів інтерфейсу можуть дещо відрізнятися залежно від версії Elementor, але логіка налаштування залишається однаковою.
Перед змінами бажано зберегти копію сторінки або переконатися, що актуальна версія форми не втрачена. Після додавання захисту обов’язково протестуйте не лише саму форму, а й доставку повідомлень.
- Відкрийте сторінку в редакторі Elementor і виберіть віджет Form.
- У списку Form Fields додайте нове поле.
- У параметрі типу поля виберіть Honeypot.
- Не перейменовуйте його на зрозумілу для бота назву та не намагайтеся вручну змінити його видимість.
- Збережіть сторінку й перевірте звичайне відправлення форми у браузері.
Чому не варто приховувати звичайне поле вручну
Не потрібно додавати текстове поле, називати його «website» або «company» і ховати за допомогою CSS. Такий підхід може створити проблеми з доступністю: програмами читання з екрана поле іноді все одно буде сприйматися як доступне для введення.
Крім того, ручне приховування може порушити логіку форми або зробити пастку очевидною для складніших ботів. Використовуйте саме вбудований тип Honeypot, якщо він доступний у вашій версії Elementor.
Як перевірити, що захист працює
Спочатку протестуйте форму як звичайний відвідувач: заповніть видимі поля коректними даними та переконайтеся, що повідомлення надходить у потрібну поштову скриньку або обробляється вибраною інтеграцією. Honeypot не повинен впливати на нормальне відправлення.
Потім можна перевірити реакцію на заповнене приховане поле через інструменти розробника браузера. Робіть це обережно: тестове повідомлення може потрапити в реальну CRM, пошту або систему обліку заявок. Якщо форма робоча, використовуйте тестові контактні дані або тимчасову копію сторінки.
Після публікації перевірте форму в режимі інкогніто та з мобільного пристрою. Так можна виявити конфлікти кешування, оптимізації JavaScript або стилів, які іноді виникають після об’єднання й мінімізації файлів.
- Видимі поля заповнюються та відправляються без помилок.
- Порожній Honeypot не блокує реальну заявку.
- Після підозрілої відправки бот не отримує звичайного успішного сценарію обробки або заявка не потрапляє в отримувачі.
- Після очищення кешу форма однаково працює для нового відвідувача.
Поширені помилки під час налаштування
Найчастіше проблема виникає не через саму ідею Honeypot, а через неправильне редагування поля або додаткові оптимізації сайту.
- Розробник вручну робить Honeypot видимим. Користувач бачить незрозуміле поле й не розуміє, що саме вводити.
- Поле перейменовують на очевидну назву на кшталт «не заповнювати». Це може підказати автоматизованому скрипту, яке значення потрібно залишити порожнім.
- Для пастки використовують звичайне обов’язкове поле. Тоді легітимна форма може не відправлятися або вимагати від користувача недоступної дії.
- Після додавання поля не перевіряють листи, Webhook, CRM чи інший канал, куди передаються дані.
- Кеш-плагін або оптимізатор змінює JavaScript форми. У такому випадку перевірте виключення для сторінки з формою або тимчасово вимкніть оптимізацію для тесту.
- Очікують, що Honeypot видалить будь-який спам. Складні боти можуть не заповнювати приховані поля або надсилати запити без використання стандартної форми.
Коли Honeypot достатньо, а коли потрібен сильніший захист
Honeypot добре підходить як перший простий бар’єр, якщо сайт отримує поодинокі автоматичні заявки. Він не змінює сценарій для людини, не вимагає стороннього сервісу та зазвичай налаштовується за кілька хвилин.
Якщо спам продовжується, використовуйте багаторівневий захист. Залежно від ситуації це можуть бути обмеження частоти запитів, фільтрація на рівні хостингу або CDN, перевірка IP та User-Agent, серверна валідація, антиспам-інтеграції чи CAPTCHA. Для публічних форм із великим потоком звернень одного Honeypot може бути недостатньо.
Не варто одразу вмикати кілька складних рішень без діагностики. Надмірні перевірки можуть блокувати реальних клієнтів, збільшувати час завантаження сторінки або створювати проблеми з приватністю. Спочатку визначте характер спаму й перевірте, чи справді його можна зменшити простим фільтром.
- Для невеликої кількості простих бот-заявок почніть із Honeypot.
- Для масованих запитів потрібен додатковий захист на рівні сервера або мережі.
- Регулярно переглядайте журнали, заявки та помилкові блокування.
- Не блокуйте всіх користувачів за одним параметром без перевірки, оскільки IP і User-Agent можуть бути спільними для багатьох людей.
Практичний чекліст для форми Elementor
Після налаштування пройдіть короткий список перевірок. Це допоможе переконатися, що захист не лише доданий у редакторі, а й реально працює на опублікованій сторінці.
- У формі є вбудоване поле типу Honeypot.
- Поле не видно звичайному відвідувачу й не потребує ручного CSS.
- Легітимна заявка успішно надходить у пошту або CRM.
- Поля форми мають зрозумілі підписи та коректну HTML-валідацію.
- Мобільна версія не містить порожнього або зламаного елемента.
- Після оновлення Elementor, теми чи плагінів форма повторно протестована.
- За необхідності увімкнено додаткові антиспам-заходи, але вони не блокують реальних користувачів.
Поширені запитання
Чи потрібен Elementor Pro для Honeypot?
Honeypot використовується у віджеті Form, який належить до функцій Elementor Pro. У безкоштовній версії Elementor можна застосовувати форму з іншого плагіна, якщо він має власний honeypot-захист.
Чи бачить Honeypot звичайний користувач?
Вбудований Honeypot призначений для прихованої роботи й не має бути видимим у стандартному сценарії. Не перетворюйте його на звичайне поле та не просіть відвідувача щось туди вводити.
Чи захищає Honeypot від усіх ботів?
Ні. Він ефективний переважно проти простих ботів, які заповнюють усі знайдені поля. Складні скрипти можуть обходити таку перевірку, тому за значного обсягу спаму потрібні додаткові серверні або мережеві засоби.
Чи може Honeypot блокувати реальні заявки?
За коректної роботи — не повинен, оскільки людина не взаємодіє з прихованим полем. Якщо легітимні заявки зникають, перевірте кастомні стилі, JavaScript, кешування, оптимізатори та сторонні інтеграції форми.
Висновок
Honeypot у Elementor Pro — простий спосіб зменшити кількість автоматичних заявок без CAPTCHA та додаткових дій для клієнта. Додайте вбудоване поле типу Honeypot, не змінюйте його вручну, протестуйте нормальне відправлення й перевірте роботу на опублікованій сторінці.
Якщо спам не зникає або має ознаки масованої атаки, розглядайте Honeypot лише як один рівень захисту. Поєднуйте його з серверною фільтрацією, обмеженням запитів та іншими засобами, обираючи рішення, яке не погіршує доступність і зручність форми.