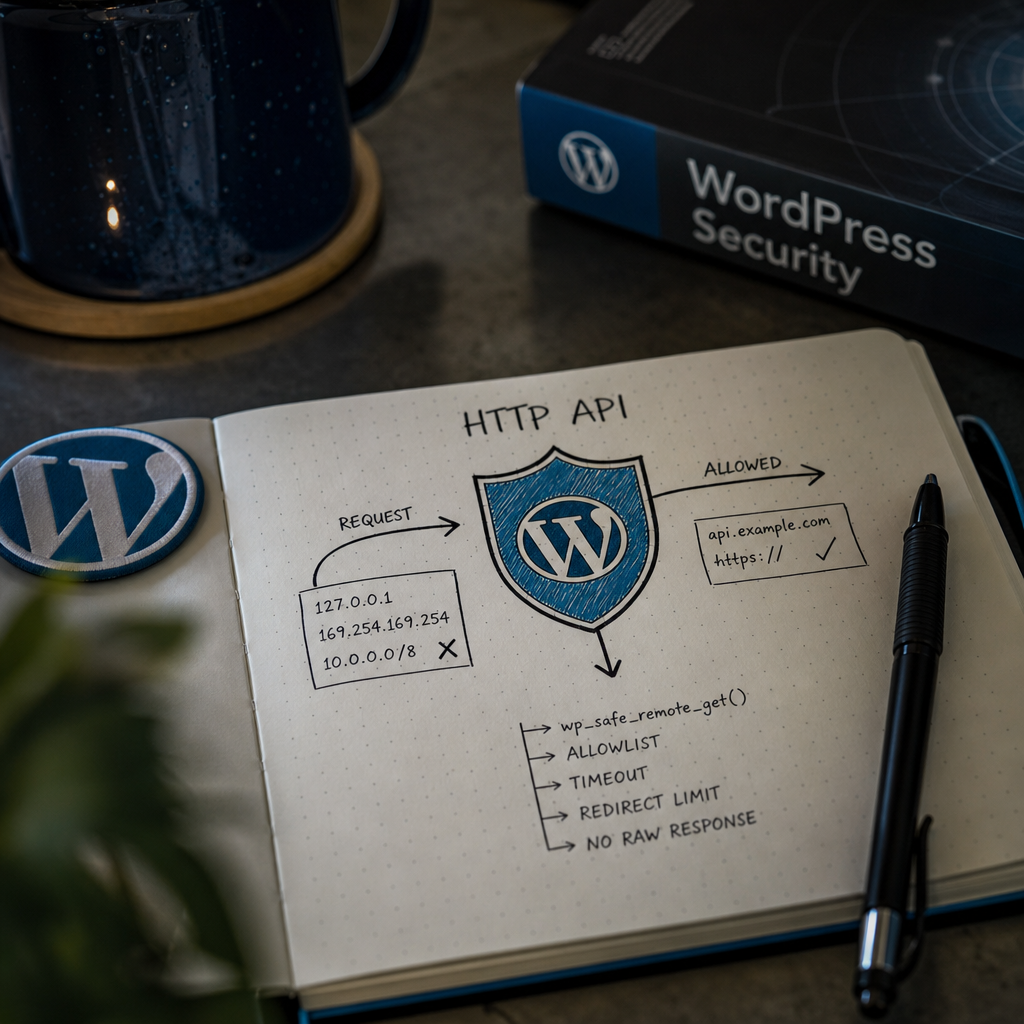
Плагины и интеграции WordPress регулярно выполняют внешние HTTP-запросы: получают данные из API, отправляют webhooks, импортируют контент или проверяют лицензии. Проблема возникает, когда URL полностью или частично контролируется пользователем.
В таком случае злоумышленник может попытаться заставить сайт обратиться не к внешнему сервису, а к внутренней сети, панели управления, локальному сервису или метаданным облачной среды. Эта атака называется SSRF — Server-Side Request Forgery. Ниже разберём, как снизить риск на уровне WordPress HTTP API и архитектуры сервера.
Что такое SSRF в WordPress
SSRF возникает, когда сервер выполняет HTTP-запрос по адресу, который можно изменить через параметр запроса, поле формы, REST API или настройку, доступную непроверенному пользователю. Например, плагин может получать URL из параметра url и передавать его в wp_remote_get().
Злоумышленник может подставить адрес локального сервиса, loopback-адрес или приватный IP-диапазон. Типичные примеры — 127.0.0.1, ::1, 169.254.169.254, 10.0.0.0/8, 172.16.0.0/12 и 192.168.0.0/16. Опасность заключается не только в чтении ответа: внутренний запрос может изменить состояние сервиса или использовать учётные данные, доступные серверу.
В WordPress риск появляется не только в собственном коде. Его могут создавать плагины для импорта, webhook-интеграций, удалённой загрузки изображений, проверки лицензий и проксирования API.
- URL формируется из GET-, POST- или REST-параметра без проверки.
- Код разрешает любую схему, включая неожиданные протоколы.
- HTTP-клиент автоматически переходит по redirect на другой, неожиданный хост.
- Ответ внутреннего сервиса возвращается пользователю без фильтрации.
Почему wp_safe_remote_get() лучше wp_remote_get() для непредсказуемых URL
Если URL невозможно заранее определить, используйте wp_safe_remote_get() или wp_safe_remote_request(). Эти функции предназначены для запросов к потенциально опасным адресам и применяют дополнительные проверки безопасности URL в WordPress HTTP API.
Однако safe-функция не является полноценной заменой allowlist. Она снижает риск, но бизнес-логика всё равно должна определять, к каким именно сервисам разрешено обращаться. esc_url_raw() также не обеспечивает защиту от SSRF: функция очищает URL для сохранения или передачи, но не подтверждает, что хост безопасен.
- Ограничивайте время выполнения запроса с помощью timeout.
- Уменьшайте количество автоматических redirect.
- Проверяйте is_wp_error() перед чтением ответа.
- Не передавайте пользователю необработанное body, заголовки и технические сведения об ошибке.
$url = esc_url_raw( wp_unslash( $_GET['url'] ?? '' ) );

$response = wp_safe_remote_get(
    $url,
    [
        'timeout'     => 5,
        'redirection' => 2,
    ]
);

if ( is_wp_error( $response ) ) {
    wp_send_json_error( [ 'message' => 'Не вдалося отримати дані.' ], 502 );
}

$status_code = wp_remote_retrieve_response_code( $response );
$body        = wp_remote_retrieve_body( $response );
Лучший подход — allowlist хостов и схем
Если интеграция работает с конкретным сервисом, не принимайте произвольный URL. Разрешайте только ожидаемые схему, хост и, при необходимости, порт. Например, для платёжного API это может быть только https://api.example.com.
Проверку необходимо выполнять до HTTP-запроса. Для надёжности приведите имя хоста к нижнему регистру, запретите credentials в URL и не полагайтесь на проверку строки через strpos(). Такая проверка может пропустить поддельный домен вроде api.example.com.attacker.test.
- Разрешайте только https, если интеграции не требуется http.
- Сравнивайте полное имя хоста, а не его часть.
- Явно определяйте разрешённые порты или принимайте только стандартный порт HTTPS.
- По возможности формируйте URL самостоятельно из фиксированного хоста, а от пользователя принимайте только путь или идентификатор.
$raw_url = esc_url_raw( wp_unslash( $_GET['url'] ?? '' ) );
$parts    = wp_parse_url( $raw_url );

$allowed_host = 'api.example.com';
$scheme       = strtolower( $parts['scheme'] ?? '' );
$host         = strtolower( $parts['host'] ?? '' );
$port         = (int) ( $parts['port'] ?? 443 );

if (
    'https' !== $scheme ||
    $allowed_host !== $host ||
    443 !== $port
) {
    return new WP_Error( 'blocked_url', 'URL не дозволено.' );
}

$response = wp_safe_remote_get(
    $raw_url,
    [
        'timeout'     => 5,
        'redirection' => 0,
    ]
);
Дополнительный контроль через pre_http_request
Фильтр pre_http_request может блокировать нежелательные исходящие HTTP-запросы на уровне WordPress. Это полезный защитный слой для проектов, где требуется централизованно контролировать адреса.
При этом фильтр применяется глобально к HTTP API. Слишком строгое правило может нарушить обновления, интеграции или работу других плагинов. Перед внедрением проверьте, какие внешние хосты фактически использует сайт, и документируйте исключения.
- Проверяйте схему и хост, а не только наличие домена в URL.
- Возвращайте WP_Error для заблокированного запроса.
- Не полагайтесь только на этот фильтр: проверка должна выполняться и в коде конкретной интеграции.
- Не записывайте полный URL в журнал, если он может содержать токены или персональные данные.
add_filter( 'pre_http_request', function ( $pre, $args, $url ) {
    $parts = wp_parse_url( $url );
    $host  = strtolower( $parts['host'] ?? '' );
    $scheme = strtolower( $parts['scheme'] ?? '' );
    $port  = (int) ( $parts['port'] ?? 443 );

    if (
        'https' !== $scheme ||
        'api.example.com' !== $host ||
        443 !== $port
    ) {
        return new WP_Error(
            'blocked_host',
            'HTTP host is not allowed.'
        );
    }

    return $pre;
}, 10, 3 );
Redirect, DNS и приватные IP-адреса
Проверки исходного URL не всегда достаточно. Разрешённый внешний хост может ответить redirect на другой адрес. Поэтому для интеграций с фиксированным API лучше отключить redirect либо установить минимальное количество переходов и проверять каждый конечный адрес.
Отдельный риск связан с DNS: домен может разрешаться в приватный или loopback-адрес, изменить IP после первичной проверки или использовать особенности DNS-резолвера. Простое сравнение доменного имени не гарантирует, что запрос физически уйдёт в Интернет.
Для критически важных систем добавьте контроль исходящего трафика на уровне сети. Серверу WordPress не следует разрешать произвольные исходящие соединения с внутренними сегментами. Используйте firewall, сетевые правила или отдельный сервис-прокси с собственной allowlist.
- Для известного API устанавливайте redirection => 0.
- Не разрешайте URL с нестандартными схемами и необычными портами.
- Проверяйте IPv4 и IPv6, если приложение самостоятельно работает с IP-адресами.
- Не считайте проверку DNS на уровне PHP достаточной защитой для облачной инфраструктуры.
Безопасная обработка ответа и ошибок
SSRF может быть опасной даже тогда, когда пользователь не видит ответ напрямую. Поэтому контролируйте HTTP-статус, размер ответа, тип контента и формат данных. Если ожидается JSON, декодируйте только JSON и отклоняйте другие типы.
Пользователю возвращайте общее сообщение, а технические подробности записывайте в контролируемый журнал без секретов. Не выводите полный текст ответа внутреннего сервиса, заголовки, URL с токенами или сообщения исключений.
- Проверяйте статусы 2xx перед обработкой body.
- Задавайте ограничение timeout и не используйте неограниченную загрузку.
- Не передавайте на сторонний URL cookies, Authorization и внутренние служебные заголовки без необходимости.
- Обновляйте WordPress, PHP и плагины, поскольку безопасность HTTP зависит от актуального стека.
$response = wp_safe_remote_get(
    'https://api.example.com/data',
    [
        'timeout'     => 5,
        'redirection' => 0,
        'headers'     => [
            'Accept' => 'application/json',
        ],
    ]
);

if ( is_wp_error( $response ) ) {
    return new WP_Error( 'remote_failed', 'Зовнішній сервіс недоступний.' );
}

$status = wp_remote_retrieve_response_code( $response );
$body   = wp_remote_retrieve_body( $response );

if ( $status < 200 || $status >= 300 ) {
    return new WP_Error( 'remote_status', 'Зовнішній сервіс повернув помилку.' );
}

$data = json_decode( $body, true );

if ( ! is_array( $data ) ) {
    return new WP_Error( 'invalid_response', 'Отримано некоректний формат даних.' );
}
Чек-лист проверки WordPress-проекта
Начните с поиска в коде вызовов wp_remote_get(), wp_remote_post(), wp_remote_request() и низкоуровневых HTTP-клиентов. Проверьте, откуда поступает URL и может ли его изменить неавторизованный пользователь.
После внесения изменений протестируйте не только разрешённый API, но и типичные SSRF-сценарии. Убедитесь, что блокируются loopback-, приватные и link-local-адреса, неожиданные порты, альтернативные схемы, redirect и поддельные домены.
- Найти все места, где сайт выполняет исходящие HTTP-запросы.
- Заменить произвольные запросы на wp_safe_remote_get() или wp_safe_remote_request(), где это уместно.
- Добавить allowlist для известных интеграций.
- Установить короткий timeout и контроль redirect.
- Удалить секреты из заголовков и URL, которые передаются наружу.
- Проверить логи, firewall и правила исходящего трафика.
- Повторить аудит после установки нового плагина или интеграции.
Частые вопросы
Достаточно ли заменить wp_remote_get() на wp_safe_remote_get()?
Нет. Это важная базовая защита для непредсказуемых URL, но наиболее надёжный подход — allowlist конкретных хостов и схем, контроль redirect и ограничение исходящего трафика на уровне сервера.
Защищает ли esc_url_raw() от SSRF?
Нет. Функция очищает URL, но не определяет, принадлежит ли хост разрешённому сервису и не ведёт ли он в приватную сеть.
Можно ли разрешить любой поддомен example.com?
Только если это действительно необходимо и вы корректно проверяете доменную зону. Сравнение через contains или ends_with без проверки границы домена может разрешить поддельный домен. Для критически важных интеграций лучше указать точный хост.
Что делать, если интеграции нужны redirect?
Ограничьте количество переходов, проверяйте каждый адрес и не разрешайте переходы на другие схемы, порты или несогласованные хосты. Если redirect не нужен, отключите его.
Вывод
Защита WordPress HTTP API от SSRF начинается с принципа наименьших привилегий: сайт должен обращаться только к тем сервисам, которые необходимы для его работы. Для произвольных URL используйте safe HTTP-функции, а для известных интеграций — точную allowlist.
Добавьте короткие timeout, контроль redirect, безопасную обработку ошибок и сетевые ограничения. Такая многоуровневая модель значительно снижает риск, даже если в одном из плагинов останется небезопасный HTTP-запрос.