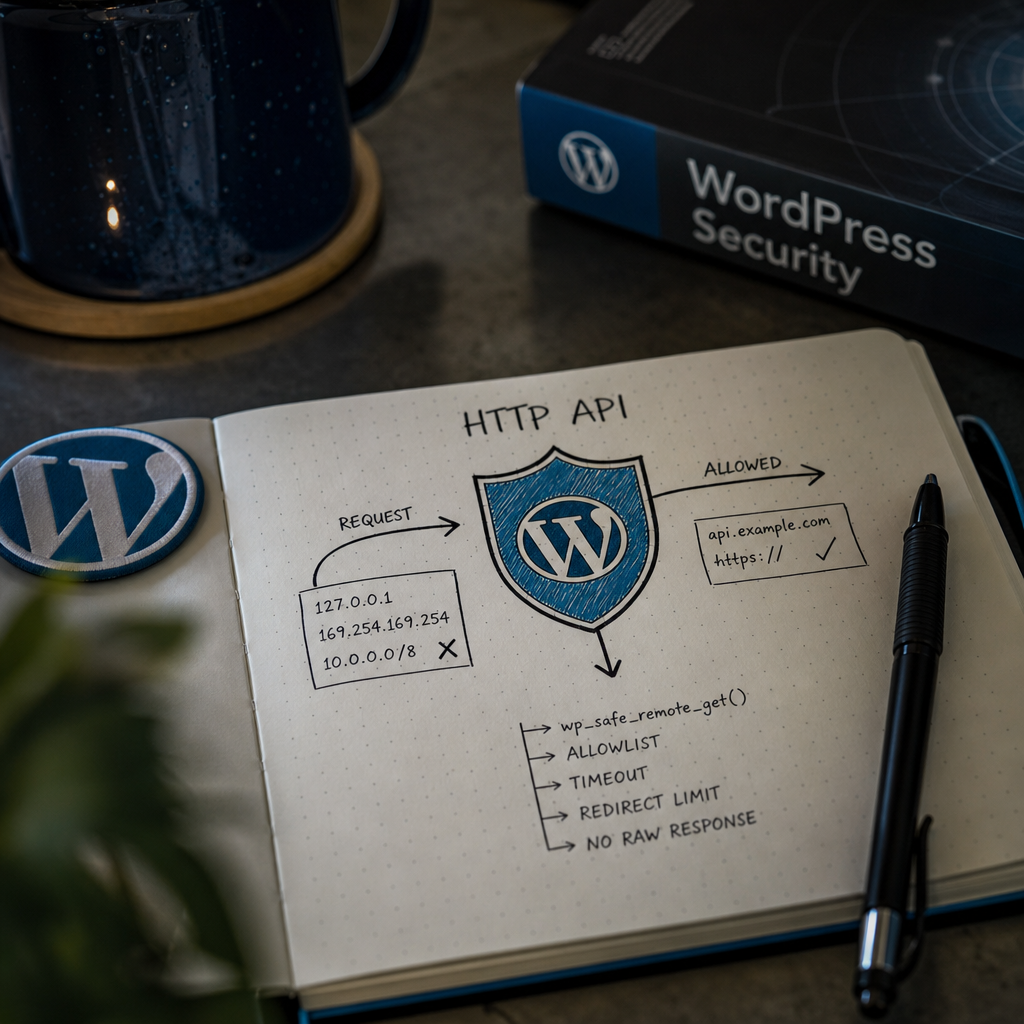
WordPress-плагіни та інтеграції регулярно виконують зовнішні HTTP-запити: отримують дані з API, надсилають webhooks, імпортують контент або перевіряють ліцензії. Проблема виникає тоді, коли URL повністю або частково контролює користувач.
У такому разі зловмисник може спробувати змусити сайт звернутися не до зовнішнього сервісу, а до внутрішньої мережі, панелі керування, локального сервісу чи метаданих хмарного середовища. Ця атака називається SSRF — Server-Side Request Forgery. Нижче розглянемо, як зменшити ризик на рівні WordPress HTTP API та архітектури сервера.
Що таке SSRF у WordPress
SSRF виникає, коли сервер виконує HTTP-запит за адресою, яку можна змінити через параметр запиту, поле форми, REST API або налаштування, доступне неперевіреному користувачу. Наприклад, плагін може отримувати URL з параметра url і передавати його до wp_remote_get().
Зловмисник може підставити адресу локального сервісу, loopback-адресу або приватний IP-діапазон. Типові приклади — 127.0.0.1, ::1, 169.254.169.254, 10.0.0.0/8, 172.16.0.0/12 і 192.168.0.0/16. Небезпека полягає не лише в читанні відповіді: внутрішній запит може змінювати стан сервісу або використовувати облікові дані, доступні серверу.
У WordPress ризик з’являється не тільки у власному коді. Його можуть створити плагіни для імпорту, webhook-інтеграцій, віддаленого завантаження зображень, перевірки ліцензій і проксування API.
- URL формується з GET-, POST- або REST-параметра без перевірки.
- Код дозволяє будь-яку схему, включно з неочікуваними протоколами.
- HTTP-клієнт автоматично переходить за redirect на інший, неочікуваний хост.
- Відповідь внутрішнього сервісу повертається користувачу без фільтрації.
Чому wp_safe_remote_get() кращий за wp_remote_get() для непередбачуваних URL
Якщо URL неможливо заздалегідь визначити, використовуйте wp_safe_remote_get() або wp_safe_remote_request(). Ці функції призначені для запитів до потенційно небезпечних адрес і застосовують додаткові перевірки безпечності URL у WordPress HTTP API.
Однак safe-функція не є повною заміною allowlist. Вона зменшує ризик, але бізнес-логіка все одно має вирішувати, до яких саме сервісів дозволено звертатися. esc_url_raw() також не є SSRF-захистом: вона очищає URL для збереження або передачі, але не підтверджує, що хост безпечний.
- Обмежуйте час виконання запиту через timeout.
- Зменшуйте кількість автоматичних redirect.
- Перевіряйте is_wp_error() перед читанням відповіді.
- Не передавайте користувачу сирий body, заголовки та технічні деталі помилки.
$url = esc_url_raw( wp_unslash( $_GET['url'] ?? '' ) );

$response = wp_safe_remote_get(
    $url,
    [
        'timeout'     => 5,
        'redirection' => 2,
    ]
);

if ( is_wp_error( $response ) ) {
    wp_send_json_error( [ 'message' => 'Не вдалося отримати дані.' ], 502 );
}

$status_code = wp_remote_retrieve_response_code( $response );
$body        = wp_remote_retrieve_body( $response );
Найкращий підхід — allowlist хостів і схем
Якщо інтеграція працює з конкретним сервісом, не приймайте довільний URL. Дозвольте лише очікувану схему, хост і, за потреби, порт. Наприклад, для платіжного API це може бути тільки https://api.example.com.
Перевірка має виконуватися до HTTP-запиту. Для надійності нормалізуйте ім’я хоста в нижній регістр, не дозволяйте credentials у URL і не покладайтеся на перевірку рядка через strpos(). Така перевірка може пропустити підроблений домен на кшталт api.example.com.attacker.test.
- Дозволяйте лише https, якщо інтеграції не потрібен http.
- Порівнюйте повне ім’я хоста, а не його частину.
- Явно визначайте дозволені порти або приймайте лише стандартний порт HTTPS.
- За можливості формуйте URL самостійно з фіксованого хоста, а від користувача приймайте тільки шлях або ідентифікатор.
$raw_url = esc_url_raw( wp_unslash( $_GET['url'] ?? '' ) );
$parts    = wp_parse_url( $raw_url );

$allowed_host = 'api.example.com';
$scheme       = strtolower( $parts['scheme'] ?? '' );
$host         = strtolower( $parts['host'] ?? '' );
$port         = (int) ( $parts['port'] ?? 443 );

if (
    'https' !== $scheme ||
    $allowed_host !== $host ||
    443 !== $port
) {
    return new WP_Error( 'blocked_url', 'URL не дозволено.' );
}

$response = wp_safe_remote_get(
    $raw_url,
    [
        'timeout'     => 5,
        'redirection' => 0,
    ]
);
Додатковий контроль через pre_http_request
Фільтр pre_http_request може блокувати небажані вихідні HTTP-запити на рівні WordPress. Це корисний захисний шар для проєктів, де потрібно централізовано контролювати адреси.
Водночас фільтр застосовується глобально до HTTP API. Надто суворе правило може зламати оновлення, інтеграції або роботу інших плагінів. Перед впровадженням перевірте, які зовнішні хости реально використовує сайт, і документуйте винятки.
- Перевіряйте схему та хост, а не лише наявність домену в URL.
- Повертайте WP_Error для заблокованого запиту.
- Не покладайтеся тільки на цей фільтр: перевірка має бути і в коді конкретної інтеграції.
- Не логувати повний URL, якщо він може містити токени або персональні дані.
add_filter( 'pre_http_request', function ( $pre, $args, $url ) {
    $parts = wp_parse_url( $url );
    $host  = strtolower( $parts['host'] ?? '' );
    $scheme = strtolower( $parts['scheme'] ?? '' );
    $port  = (int) ( $parts['port'] ?? 443 );

    if (
        'https' !== $scheme ||
        'api.example.com' !== $host ||
        443 !== $port
    ) {
        return new WP_Error(
            'blocked_host',
            'HTTP host is not allowed.'
        );
    }

    return $pre;
}, 10, 3 );
Redirect, DNS і приватні IP-адреси
Перевірка початкового URL не завжди достатня. Дозволений зовнішній хост може відповісти redirect на іншу адресу. Тому для інтеграцій з фіксованим API краще вимкнути redirect або встановити мінімальну кількість переходів і перевіряти кожну кінцеву адресу.
Окремий ризик пов’язаний із DNS: домен може резолвитися у приватну або loopback-адресу, змінити IP після первинної перевірки або використовувати особливості DNS-резолвера. Просте порівняння доменного імені не гарантує, що запит фізично піде в Інтернет.
Для критичних систем додайте контроль вихідного трафіку на рівні мережі. Серверу WordPress не варто дозволяти довільні вихідні з’єднання до внутрішніх сегментів. Використовуйте firewall, мережеві правила або окремий сервіс-проксі з власною allowlist.
- Для відомого API встановлюйте redirection => 0.
- Не дозволяйте URL із нестандартними схемами та незвичайними портами.
- Перевіряйте IPv4 і IPv6, якщо застосунок самостійно працює з IP-адресами.
- Не вважайте перевірку DNS на рівні PHP достатнім захистом для хмарної інфраструктури.
Безпечна обробка відповіді та помилок
SSRF може бути небезпечним навіть тоді, коли користувач не бачить відповідь напряму. Тому контролюйте статус HTTP, розмір відповіді, тип контенту та формат даних. Якщо очікується JSON, декодуйте лише JSON і відхиляйте інші типи.
Користувачу повертайте загальне повідомлення, а технічні деталі записуйте в контрольований журнал без секретів. Не виводьте повний текст відповіді внутрішнього сервісу, заголовки, URL з токенами або повідомлення винятків.
- Перевіряйте статуси 2xx перед обробкою body.
- Задавайте обмеження timeout і не використовуйте необмежене завантаження.
- Не передавайте на сторонній URL cookies, Authorization та внутрішні службові заголовки без необхідності.
- Оновлюйте WordPress, PHP і плагіни, оскільки HTTP-захист залежить від актуального стека.
$response = wp_safe_remote_get(
    'https://api.example.com/data',
    [
        'timeout'     => 5,
        'redirection' => 0,
        'headers'     => [
            'Accept' => 'application/json',
        ],
    ]
);

if ( is_wp_error( $response ) ) {
    return new WP_Error( 'remote_failed', 'Зовнішній сервіс недоступний.' );
}

$status = wp_remote_retrieve_response_code( $response );
$body   = wp_remote_retrieve_body( $response );

if ( $status < 200 || $status >= 300 ) {
    return new WP_Error( 'remote_status', 'Зовнішній сервіс повернув помилку.' );
}

$data = json_decode( $body, true );

if ( ! is_array( $data ) ) {
    return new WP_Error( 'invalid_response', 'Отримано некоректний формат даних.' );
}
Чекліст перевірки WordPress-проєкту
Почніть із пошуку в коді викликів wp_remote_get(), wp_remote_post(), wp_remote_request() і низькорівневих HTTP-клієнтів. Перевірте, звідки надходить URL і чи може його змінити неавторизований користувач.
Після внесення змін протестуйте не тільки дозволений API, а й типові SSRF-перевірки. Переконайтеся, що блокуються loopback-, приватні та link-local адреси, неочікувані порти, альтернативні схеми, redirect і підроблені домени.
- Знайти всі місця, де сайт виконує вихідні HTTP-запити.
- Замінити довільні запити на wp_safe_remote_get() або wp_safe_remote_request(), де це доречно.
- Додати allowlist для відомих інтеграцій.
- Встановити короткий timeout і контроль redirect.
- Прибрати секрети із заголовків і URL, які передаються назовні.
- Перевірити логи, firewall та правила вихідного трафіку.
- Повторити аудит після встановлення нового плагіна або інтеграції.
Поширені запитання
Чи достатньо замінити wp_remote_get() на wp_safe_remote_get()?
Ні. Це важливий базовий захист для непередбачуваних URL, але найнадійніший підхід — allowlist конкретних хостів і схем, контроль redirect та обмеження вихідного трафіку на рівні сервера.
Чи захищає esc_url_raw() від SSRF?
Ні. Функція очищає URL, але не визначає, чи належить хост дозволеному сервісу і чи не веде він до приватної мережі.
Чи можна дозволити будь-який піддомен example.com?
Лише якщо це справді потрібно і ви коректно перевіряєте доменну зону. Порівняння через contains або ends_with без перевірки межі домену може дозволити підроблений домен. Для критичних інтеграцій краще вказати точний хост.
Що робити, якщо інтеграції потрібні redirect?
Обмежте кількість переходів, перевіряйте кожну адресу та не дозволяйте перехід на інші схеми, порти або непогоджені хости. Якщо redirect не потрібен, вимкніть його.
Висновок
Захист WordPress HTTP API від SSRF починається з принципу найменших привілеїв: сайт має звертатися лише до тих сервісів, які необхідні для його роботи. Для довільних URL використовуйте safe HTTP-функції, а для відомих інтеграцій — точну allowlist.
Додайте короткі timeout, контроль redirect, безпечну обробку помилок і мережеві обмеження. Така багаторівнева модель значно зменшує ризик, навіть якщо в одному з плагінів залишиться небезпечний HTTP-запит.